办公网络无小事 数据安全记心间
—— 规范办公行为 · 守好数据底线 ——
数字化办公时代,邮件往来、云端协作、线上审批已成为职场常态,企事业单位的核心业务数据、客户信息、内部资料全面线上化。但不少单位与员工对办公场景的网络安全隐患重视不足,弱密码、钓鱼邮件、违规传输数据等行为,极易引发数据泄露、系统入侵、勒索软件攻击等安全事件。公安网安部门结合日常执法案例,梳理职场办公高频安全风险,筑牢办公数据安全防线。
第一关
警惕职场三大高频安全隐患
日常办公中的疏忽大意,往往是数据安全事故的导火索,三类风险最为高发:
风险 一
钓鱼邮件精准入侵
高 危
不法分子伪装成公司领导、客户、人事行政人员,发送带有钓鱼链接、恶意附件的邮件,以"工资调整""项目通知""发票报销"为诱饵,诱导员工点击并输入账号密码,进而窃取内网权限与核心数据。
风险 二
移动介质交叉感染
较 高
U盘、移动硬盘、手机等设备随意在内外网电脑间插拔,极易成为病毒摆渡的载体。一旦设备携带木马病毒,可快速渗透内网系统,造成文件加密、数据窃取、系统瘫痪等严重后果。
风险 三
弱密码与账号混用
常 见
大量员工办公系统使用简单弱密码、多平台共用同一密码,甚至多人共用一个工作账号,导致账号极易被暴力破解;离职员工账号未及时注销,也会留下重大安全后门。
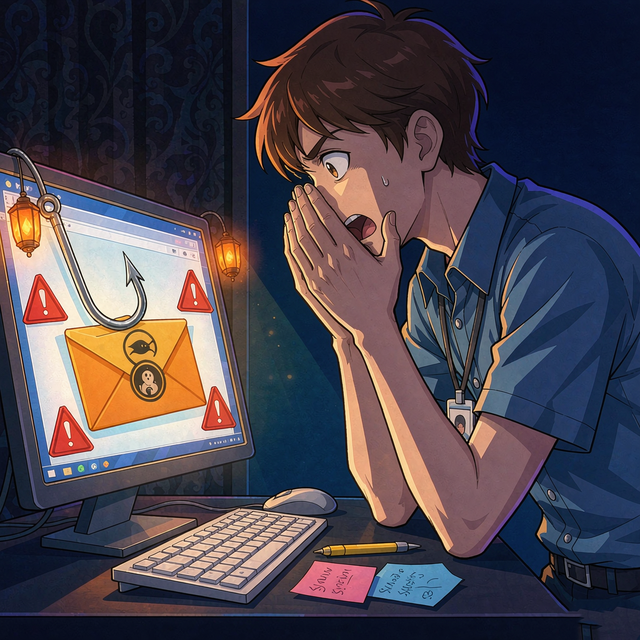
警惕伪装成日常邮件的钓鱼攻击
第二关
筑牢三道办公安全防护屏障
规范日常办公行为,就能规避绝大多数安全风险,需重点做好三点:
规范账号权限管理
严格落实"一人一号、一人一密"原则,使用大小写字母+数字+符号的强密码,定期更换密码;按照"最小权限"原则分配系统权限,离职员工第一时间注销所有账号。
严守数据传输规范
内部敏感文件、客户信息、业务数据不得通过私人微信、QQ、邮箱传输;不随意将工作文件下载至私人设备,不在公共网络环境下访问内部办公系统。
做好终端安全防护
办公电脑及时安装杀毒软件、更新系统补丁,不随意下载破解软件、盗版工具;外来U盘、移动设备先查杀病毒再接入内网,发现异常弹窗、可疑邮件第一时间上报运维部门。
第三关
三方联动压实安全责任
办公数据安全需要企业、员工、监管部门共同发力:
企业落实主体责任
建立健全网络安全管理制度,定期开展全员安全培训与应急演练,定期排查系统漏洞与数据安全隐患,落实网络安全等级保护要求。
员工提升安全意识
养成良好办公安全习惯,不轻信陌生邮件、不随意点击未知链接、不泄露工作账号密码,主动学习网络安全知识,提升风险识别能力。
网安部门强化督导
常态化开展企业网络安全执法检查,指导单位补齐安全短板,对因管理疏漏造成重大数据泄露的单位,依法依规追究责任。
— 办公安全口诀 · 四条要记牢 —
账号密码要独立,一人一号防破解;
来路邮件多留心,陌生链接不轻点;
内外网络分清楚,私传数据严禁止;
设备接入先查杀,发现异常速上报。
警民携手 筑牢办公数据安全防线
警方提示
数据安全 人人有责
办公数据安全关乎企业生存发展与个人信息权益,每一位职场人都是数据安全第一责任人。规范办公行为,守好数据底线,共同守护办公网络安全。
— 发现问题 及时处置 110
报警电话 12377
网信举报 12321
网络不良信息
— 网络安全为人民 · 网络安全靠人民 —
素材丨闻喜网警
来源:运城网警
——欢迎关注——